
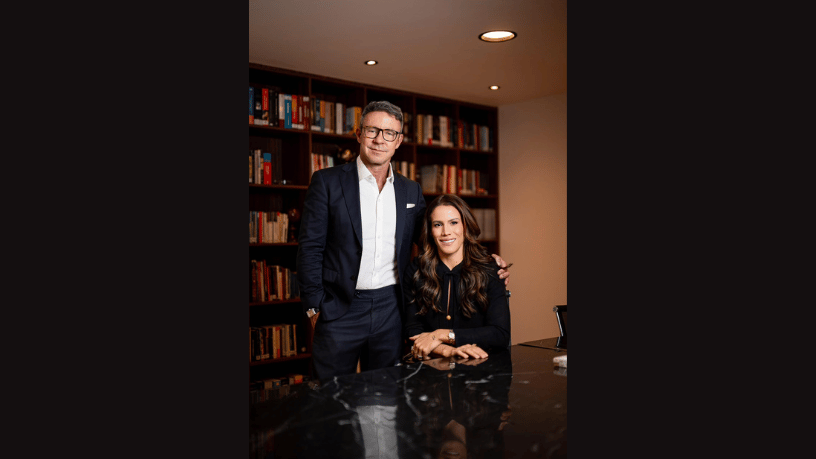
Os ataques de sequestro de dados se tornaram uma das ameaças mais frequentes às empresas. Nesse sentido, Daniel Gerber, advogado especialista em Direito Penal Empresarial, à frente do escritório Daniel Gerber Advogados Associados, observa que esse tipo de ataque coloca a empresa em uma posição contraditória: ela é vítima de um crime grave, mas, a partir do momento em que o ataque ocorre, também passa a ter obrigações legais e pode ser responsabilizada pela forma como reage. Sistemas bloqueados, pedidos de resgate em criptomoeda e ameaças de divulgação de informações exigem decisões rápidas, muitas vezes tomadas sob pressão. Confira as respostas às principais dúvidas sobre o tema.
Que crimes são praticados em um ataque desse tipo?
O sequestro de dados ocorre quando criminosos invadem os sistemas da empresa, criptografam as informações e exigem pagamento para liberá-las, ameaçando ainda divulgar dados obtidos. O Código Penal tipifica a invasão de dispositivo informático no artigo 154-A, com pena de um a quatro anos de reclusão, aumentada quando há prejuízo econômico ou obtenção de segredos comerciais.
Além disso, a exigência de pagamento sob ameaça pode configurar extorsão, crime com pena de quatro a dez anos de reclusão. Como esses ataques são frequentemente praticados por grupos estruturados e com atuação em diversos países, a investigação pode envolver também os crimes de organização criminosa e de lavagem de dinheiro, além de mecanismos de cooperação internacional.
A empresa é obrigada a comunicar o ataque?
Quando o incidente envolve dados pessoais e pode gerar risco ou dano relevante aos titulares, a Lei Geral de Proteção de Dados (LGPD) obriga a empresa a comunicá-lo à Autoridade Nacional de Proteção de Dados (ANPD) e às pessoas afetadas. O regulamento da autoridade fixa prazo de três dias úteis para essa comunicação, contados do conhecimento do incidente.
Daniel Gerber frisa que essa obrigação é independente da investigação criminal e precisa ser cumprida mesmo que o ataque ainda esteja em curso. Em razão disso, a resposta ao incidente deve envolver, desde o início, as áreas de tecnologia, jurídica e de comunicação, para que as informações prestadas às autoridades sejam precisas e coerentes.
Pagar o resgate é crime?
A legislação brasileira não tem, hoje, uma regra que proíba expressamente a empresa vítima de pagar o resgate. No entanto, o pagamento não garante a liberação dos sistemas nem impede a divulgação dos dados, e os valores transferidos alimentam a estrutura criminosa que realizou o ataque.
Por outro lado, a decisão envolve riscos jurídicos que vão além do penal, como a necessidade de justificar o uso dos recursos perante sócios e auditores e de verificar quem é o destinatário final do pagamento. Cabe destacar que essa é uma decisão de gestão com repercussões legais, que precisa ser registrada e fundamentada, e não tomada de forma isolada pela área de tecnologia.
Por que registrar ocorrência e preservar provas?
O registro do crime perante a polícia permite a investigação e documenta, desde o início, a condição de vítima da empresa. Do mesmo modo, a preservação de registros de acesso, arquivos maliciosos, mensagens dos criminosos e cópias dos sistemas afetados é essencial para que a apuração tenha chances de identificar os autores.
Na prática, a pressa em restaurar os sistemas pode apagar justamente os vestígios mais importantes. Daniel Gerber destaca que a coleta técnica dessas evidências, antes da reconstrução do ambiente, protege a empresa tanto na investigação criminal quanto em eventuais disputas com clientes, seguradoras e órgãos reguladores.
A empresa vítima pode ser responsabilizada?
Pode, em outras esferas. Se o ataque expuser dados pessoais e ficar demonstrado que a empresa não adotava medidas de segurança adequadas, ela pode sofrer sanções da ANPD e ser condenada a indenizar os titulares prejudicados. Como consequência, a condição de vítima no processo penal não afasta essas responsabilidades.
Diante do exposto, investir em segurança, manter cópias de segurança isoladas e ter um plano de resposta a incidentes testado previamente são medidas que reduzem o dano e demonstram diligência. Em síntese, Daniel Gerber avalia que a forma como a empresa se prepara antes do ataque é o que define se ela será tratada apenas como vítima ou também como responsável.